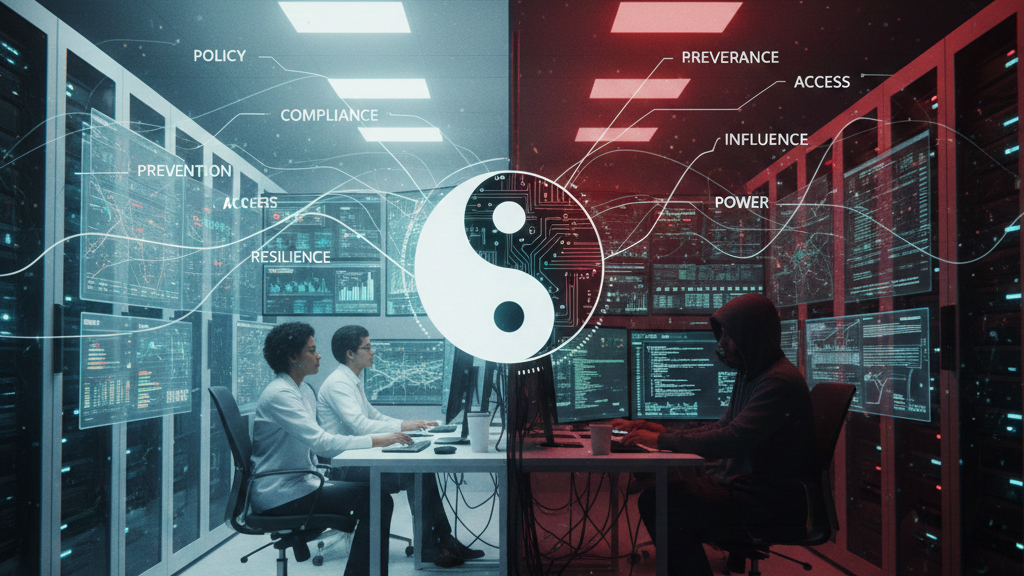

Tutti noi chiamiamo “cybersecurity” qualcosa che ha poco di difensivo. Tutti noi ce la raccontiamo come protezione, prevenzione, resilienza, ma nel Sottosopra, la verità è meno elegante: stiamo parlando di armi.
Ogni exploit, ogni accesso non autorizzato, ogni tecnica capace di aggirare un controllo non è solo codice, è una capacità offensiva, è potere. È la possibilità concreta di entrare in un sistema, di influenzarlo, di condizionarlo, di spegnerlo o di lasciarlo acceso mentre qualcun altro decide cosa guardare e cosa no.
Nel Sottosopra non esiste una linea netta tra difesa e offesa perché le stesse tecniche che tutti noi usiamo, con elevato dispendio di energie, per proteggere, viste dal di sotto sono tecniche che permettono di colpire. Conoscere una vulnerabilità significa poterla chiudere, ma anche sfruttarla; costruire visibilità significa sapere cosa guardare, ma anche cosa nascondere.
La cybersecurity, quella che raccontiamo qui fuori, è lo Yang: luce, controllo, policy, compliance. È quel mondo in cui abbiamo messo regole su regole per prevenire, controllare, gestire. Mentre sopra si firmano certificazioni ISO, sotto si verifica se quella policy ha lasciato un varco nel firewall umano.
Il Sottosopra è l’altra metà, lo Yin. Silenzioso, adattivo, paziente, il posto dove le architetture che sono resilienti di sopra divengono opportunità. Nel Sottosopra non esiste il concetto di attacco, esiste il tempo, l’attesa, la capacità di stare dentro un’infrastruttura senza mostrare cambiamenti. Se ci pensate è ovvio, nel Sottosopra la luce è sempre, sempre un problema.
Ed è per questo che dire “cybersecurity” senza accettare il Sottosopra è raccontare solo metà della storia, perché ogni controllo genera una tecnica per aggirarlo, ogni procedura crea un’abitudine, ogni standard produce una zona d’ombra.
Ma attenzione, questo non è un fallimento del sistema. È la sua natura duale.
Più conosci i sistemi, più sai come difenderli, e più sei in grado di colpirli: la competenza è la stessa ma cambia direzione.
È un dato di fatto. Nel Sottosopra nessuno finge che esista una separazione netta tra difesa e offesa; la cybersecurity non è una corazza, ma un equilibrio instabile, un continuo spostamento del potere.
Il Sottosopra non è il nemico. È la metà che non vogliamo nominare, ed è per questo che fa paura. Perché non è riservata agli eserciti, è distribuita, commerciale, accessibile.
Si compra, si vende, si affitta.
Quando diciamo “rafforziamo la sicurezza”, in realtà stiamo dicendo che stiamo alzando il livello dello scontro. Ogni controllo in più genera nuove tecniche per aggirarlo. Ogni barriera crea un mercato per superarla.
Non è una colpa. È la dinamica naturale delle armi, anche quando le chiamiamo strumenti.
Ma forse il punto non è ammettere che la cybersecurity è fatta di armi; il punto è continuare a raccontarla come se non lo fosse. Perché finché la trattiamo come burocrazia tecnica, perdiamo di vista il fatto che stiamo maneggiando capacità che cambiano equilibri, producono vantaggio e, nel momento sbagliato, fanno danni reali.
Nel Sottosopra le cose hanno nomi più onesti (come in ogni bassofondo che si rispetti): si parla di chi ha il controllo e di chi non sa di averlo perso.
E abbiamo un’altra bugia: il nostro immaginario, aiutato da termini come Black Hat, White Hat e Gray Hat, pensa sempre all’hacker solitario e sociopatico, felpa con cappuccio e via dicendo. Ma nel Sottosopra, come nel mondo reale, le armi non le vendono gli hacker, le commerciano i mercanti.
C’è chi entra per primo nelle reti, spesso con metodi banali, a volte con pazienza chirurgica. Una VPN dimenticata, una password riutilizzata, un servizio esposto da mesi. Quando l’accesso è stabile e silenzioso, non lo usa. Lo conserva. Lo cataloga. Lo vende.
È la figura più sottovalutata e più pericolosa del Sottosopra: il broker di accessi.
Poi ci sono quelli che non cercano accessi, ma opportunità. Analizzano vulnerabilità, testano exploit, verificano cosa funziona davvero e cosa è solo teoria. Quando trovano qualcosa di valido, non lo pubblicano. Non lo usano in massa. Lo tengono stretto. Un’arma cyber, è un asset. Ma è un asset particolare: perde tutto il suo valore nel momento in cui viene usato con successo. Una volta che “esplode”, la patch viene rilasciata e l’asset svanisce.
Infine ci sono gli intermediari, quelli che non toccano mai il codice e non entrano mai nei sistemi. Mettono in contatto domanda e offerta. Fanno reputazione, arbitrano dispute, garantiscono che il silenzio venga rispettato. Nel Sottosopra la fiducia non è un concetto morale. È una valuta.
La cosa più inquietante è che molti di questi attori non sono interessati al caos. Il ransomware li infastidisce. Le campagne rumorose rovinano il mercato. Ogni incidente pubblico brucia valore, attira attenzione, costringe a cambiare identità e canali. Chi commercia armi cyber preferisce che il mondo resti tranquillo. Che i sistemi funzionino. Che nessuno faccia domande.
E poi c’è l’area grigia, quella che nessuno ama raccontare fino in fondo. Perché in quel mercato non girano solo criminali, ma anche governi, agenzie di intelligence e aziende di sorveglianza “legittime”. Girano competenze, exploit, accessi che possono cambiare mano più volte e finire ovunque. Quando un’arma cyber è abbastanza silenziosa, il problema non è più chi l’ha scritta, ma chi la userà alla fine. Per questo, quando un incidente emerge, spesso è già tardi.
L’arma che vedi non è nuova. È passata di mano. Ha già prodotto valore. È stata usata, rivenduta, forse dimenticata.
La cybersecurity non è la soluzione al problema. È il nome che diamo alla lotta per il controllo di questo mercato invisibile.
