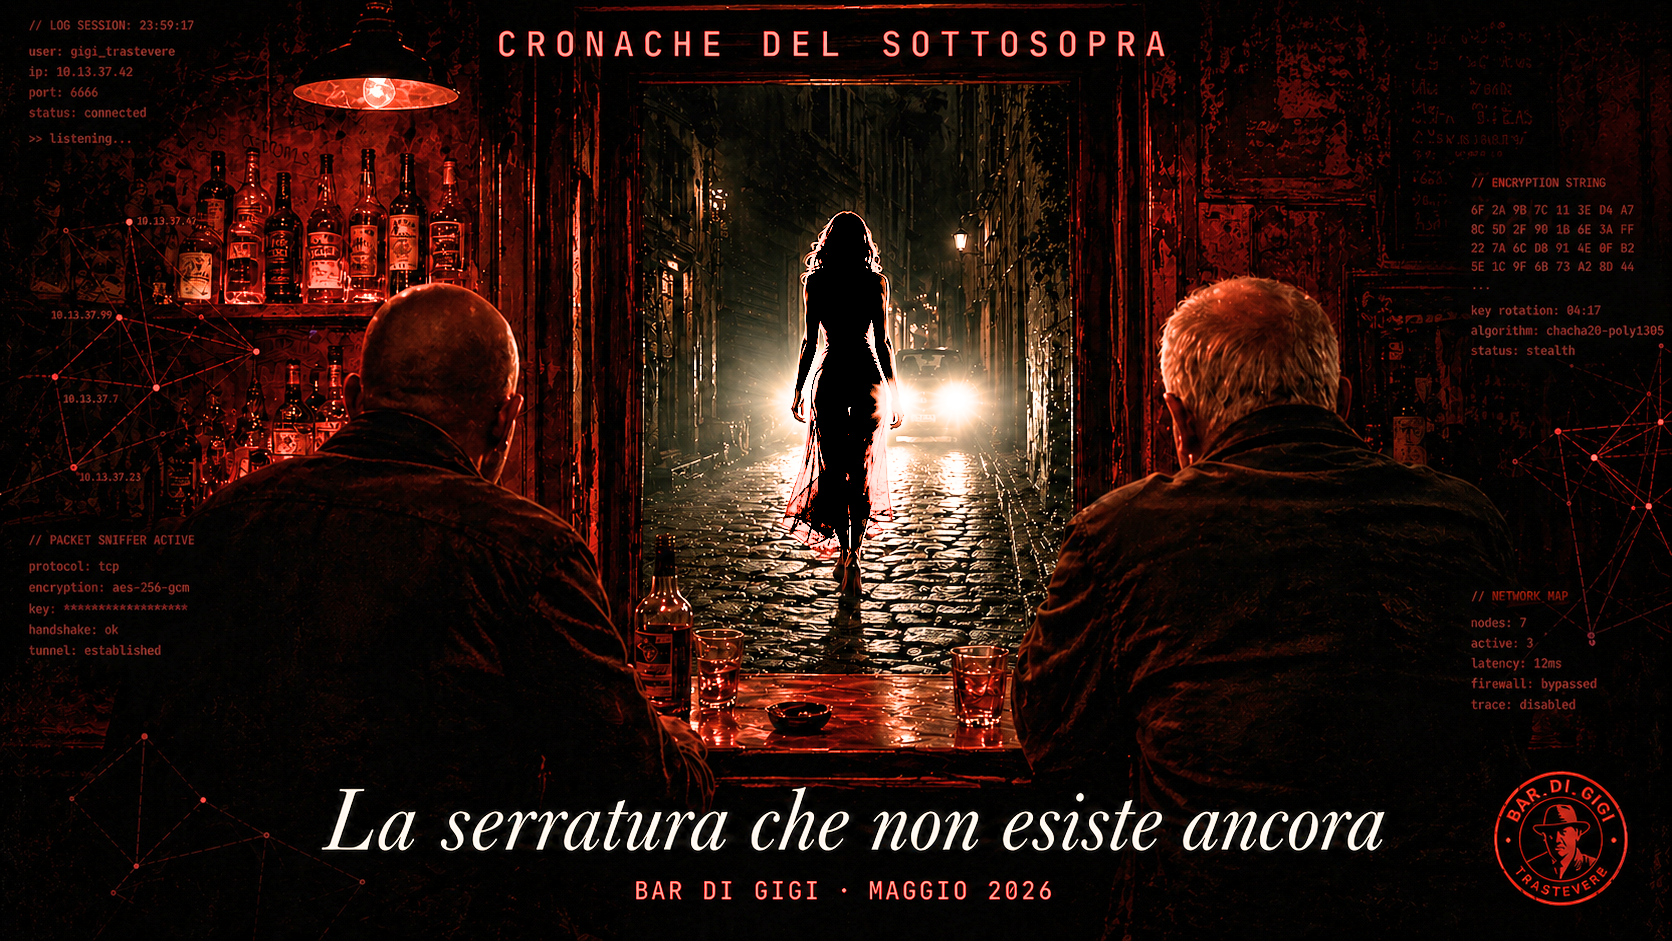

Cronache del Sottosopra
Abbiamo un problema, disse Paolo a Francesco, un grosso problema e nessuno capisce che abbiamo un problema.
Il solito aperitivo romano del venerdì sera, questa volta da Gigi di giovedì, perché venerdì è il Primo Maggio e Gigi il Primo Maggio chiude, lo ha sempre chiuso, lo chiuderà per sempre, è una questione di principio che non ammette deroghe neanche per i clienti fissi. Il locale di Gigi, un po’ bar e un po’ pub, è in uno di quei vicoli di Trastevere dove le luci al neon filtrano gialle sui sampietrini e gli avventori si dividono equamente tra romani doc e turisti con le Birkenstock. L’aperitivo del giovedì aveva la stessa liturgia di quello del venerdì: Gigi dietro al banco, lo spritz arancione come un tramonto chimico se con l’Aperol o di un tono di rosso, come il colore preferito di PiGreco, se con il Campari. Il rumore di fondo della città, il rumore di Roma quello non smette mai da millenni.
Paolo rigirava lo spritz e aspettava che PiGreco cominciasse a parlare.
Paolo era uno di quegli uomini che sembrano progettati per stare seduti ai tavoli dei bar con l’aria di chi ha appena risolto qualcosa di complicato, anche quando non ha risolto niente. L’età non si chiedeva e non si diceva, era una convenzione tra lui e Francesco. La testa di paolo è completamente calva ma portata con la stessa disinvoltura con cui lui portava tutto, senza rimpianti e senza commenti, la giacca di lino che, secondo molti, non aveva mai conosciuto un ferro da stiro ma non sembrava soffrirne. Paolo aveva iniziato modificando schede grafiche in un garage di Centocelle negli anni Novanta, convinto che ogni limitazione hardware fosse un’opinione negoziabile, e da lì non si era mai fermato. Aveva visto arrivare e passare abbastanza rivoluzioni tecnologiche da non agitarsi più per nessuna, ma il post-quantum lo aveva letto tre volte in altrettanti report e tre volte l’aveva ripassato come acqua su un vetro inclinato, e questo lo infastidiva.
Francesco era alla sua sinistra, stessa età grossomodo. Capelli bianchi, tantissimi e cortissimi, bianchi da così tanto tempo che nessuno ricordava più di che colore fossero stati, e che lui portava con la stessa indifferenza con cui portava i sui anni, cioè senza portarli, ignorandoli educatamente. Quella sera il suo modo di estraniarsi era guardare il soffitto. Un po’ perché aveva bisogno di pensare, un po’ perché entrambi stavano aspettando Rita e sapeva già che quando Rita sarebbe entrata guardare il soffitto sarebbe stata un ottima scelta per non diventare rossi. Quindi aspettava preferendo trovarsi già in quella posizione. Paolo lo conosceva abbastanza da leggere l’estraniazione come un segnale inequivocabile: più si allontanava, più stava elaborando, e un soffitto prolungato significava che aveva già la risposta e stava solo decidendo se valeva la pena di comunicarla. Francesco aveva cominciato con le HP in notazione polacca inversa (che poi è il modo con i microprocessori fanno le operazioni), i modem a 2400 baud e quella convinzione romantica che l’informazione dovesse essere libera, convinzione conservata intatta anche dopo aver capito che il mondo non la condivideva. Aveva un modo di aggiungere informazioni a metà del discorso degli altri, senza alzare gli occhi, senza cambiare tono, come chi inserisce una nota a piè di pagina nel parlato. Adiplomatico, sociopatico, l’intelligenza emotiva di un criceto, tipicamente mal sopportato da tutti i neuronormali.
Entrambi aspettavano Rita. Anche Gigi aspettava Rita ma con motivazioni diversamente variegate.
Rita arrivò alle diciannove e diciassette, che da Gigi di giovedì era tardi, e quando aprì la porta del bar si produsse uno di quegli effetti che la fisica non sa spiegare bene ma che chiunque abbia mai assistito a un ingresso del genere conosce perfettamente. Il tipo con la birra alla spina al bancone mancò la bocchetta e bagnò il bancone. Il turista tedesco con le Birkenstock alzò gli occhi dal telefono per la prima volta in quaranta minuti facendolo finire per terra. Il ragazzo al tavolo in fondo, che stava compilando qualcosa su un laptop, chiuse il laptop senza salvare. Gigi, che aveva visto tutto e non si stupiva di niente, si stupì.
Rita, detta PiGreco per una tendenza ostinata a portare ogni discorso verso l’irrazionale e poi fermarsi lì senza spiegazioni, bellissima, infinita, impossibile da approssimare davvero, era una di quelle persone che quando hanno riunioni importanti si vestono come se stessero per fare qualcosa di molto più interessante delle riunioni. Aveva passato la giornata come relatrice a un convegno sulla cybersecurity, di quelli con il moderatore che legge le domande dal foglio e le slide proiettate troppo in alto, e si era presentata con la stessa precisione formidabile con cui si presentava a tutto: abito rosso, il rosso di chi non vuole passare inosservata e sa che non lo farà comunque, capelli color fiamma raccolti con quella tecnica apparentemente approssimativa che richiede almeno venti minuti di lavoro, ciglia nere lunghissime ma non finte, labbra dello stesso tono del vestito. Le scarpe, le scarpe e tutto quello che seguiva verso l’alto, con la complicità del vestito, erano un dettaglio su cui era meglio non soffermarsi troppo, almeno non in presenza del turista tedesco, che già aveva dimostrato riflessi scarsi.
Si avvicinò al bancone con quella camminata che Paolo aveva una volta descritto come gravitazionalmente scorretta, posò il taccuino, salutò Gigi con un cenno, e senza guardare nessuno dei due prese posto sullo sgabello con quella precisione silenziosa che aveva per tutto.
Gigi allungo il drink già pronto, Rita lo prese ringraziando con un sorriso alla Gioconda, bevve un sorso di spritz al Campari ed era impossibile non notare che il colore del drink si intonava tono su tono a labbra e capelli come un progetto cromatico eseguito in libertà. Accavallò le gambe sullo sgabello scoprendole e con fare distratto ricoprendole sistemandosi, contemporaneamente una spallina dell’abito con un gesto così casuale da sembrare calcolato al millimetro. Poi incespicò con lo sguardo su Paolo e Francesco per capire se la mossa aveva funzionato, naturalmente aveva funzionato, aveva sempre funzionato, erano millenni che funzionava. Una forza della natura che si esercitava su chiunque avesse occhi funzionanti e un sistema nervoso, e quindi cominciò senza soluzione di continuità.
Sapete bene, disse, che tutto il mondo digitale si muove su qualcosa che fino agli anni Settanta non esisteva. Si chiamano algoritmi a chiave asimmetrica. E prima di spiegarvi perché sono in pericolo bisogna capire cosa sono, e perché erano un miracolo.
Prima del 1976, disse, se volevi comunicare in modo segreto con qualcuno dovevi prima scambiarci la chiave di cifratura in modo sicuro. Fisicamente. Un corriere. Una valigia con le manette. Un incontro in un luogo convenuto. Funzionava per le ambasciate e per i generali, non funzionava per internet, non avrebbe mai funzionato per il 730 del cittadino. Il problema si chiamava key distribution problem, e sembrava insolubile, perché per comunicare in sicurezza avevi già bisogno di un canale sicuro, una contraddizione circolare che durava da millenni.
Rita aprì il taccuino a una pagina e disegnò qualcosa in quella grafia minuscola e densa come codice compilato.
Poi, nel 1976, due matematici americani, Whitfield Diffie e Martin Hellman, pubblicarono un paper di undici pagine che rompeva il cerchio. L’idea era che potevi avere due chiavi matematicamente collegate, una pubblica, che dai a tutti, e una privata, che non dai a nessuno. Tutto quello che viene cifrato con la chiave pubblica può essere decifrato solo e soltanto con la chiave privata. Come un lucchetto aperto che distribuisci liberamente: chiunque può chiuderci dentro un messaggio, ma solo tu hai la chiave per aprirlo.
E viceversa, quello che cifri con la chiave che conosci solo tu può essere decifrato solo con la chiave pubblica e il risultato è che sei sicuro di chi te lo ha mandato. La firma digitale funziona su questo concetto.
Paolo annuì lentamente, come chi non annuisce per dire sì ma per guadagnare tempo.
Naturalmente la chiave, disse Rita, non è la chiave che conosci tu. Non è una parola, non è una data di nascita, non è il nome del gatto. È una stringa di caratteri generata da un algoritmo, una serie di caratteri che non significano nulla per nessun essere umano e che non devi ricordare perchè … bhe semplicemente perché a meno di non essere Rain Man o Will Hunting non puoi memorizzare una roba tipo MIIEowIBAAKCAQEA3Wps7OtEDJDOabc… e andava avanti per un po di righe ….
Gigi passò e guardò il foglio. Non disse niente. Tornò dietro al banco.
L’anno dopo, continuò Rita, tre professori del MIT costruirono il primo algoritmo pratico su quel principio. Lo chiamarono RSA, dalle loro iniziali, Rivest, Shamir e Adleman. Si basava su un problema di matematica brutalmente difficile in pratica: moltiplicare due numeri primi enormi è banale, fattorizzare il risultato per trovare i fattori originali richiede, con i computer di oggi, milioni di anni di calcolo. Il risultato è una serratura crittografica estremamente resistente.
Si fermò. Bevve. Si girò sullo sgabello per prendere il taccuino e l’abito rosso ridiscusse brevemente la propria missione istituzionale. Il ragazzo al laptop riaprì il laptop solo per dimenticare immediatamente cosa stesse facendo. Rita non guardò nessuno in particolare, ma un angolo della bocca si mosse di un millimetro in una direzione che non era esattamente un sorriso e non era esattamente altro.
Tutto quello che fa funzionare internet, riprese, la S di HTTPS, il lucchetto nel browser, il bonifico bancario, la firma digitale sul documento della PA, il certificato che certifica il certificato, si basa su RSA o su varianti dello stesso principio. Cinquant’anni di infrastruttura digitale globale costruita sull’idea che certi problemi matematici siano troppo difficili da risolvere.
Tuttavia, disse, qualcuno sta costruendo una macchina che il problema lo risolve in pomeriggio.
Questa macchina è il computer quantistico. Non esiste ancora in forma abbastanza potente da fare danni seri, non oggi, non qui, non mentre state bevendo questo spritz. Ma Gartner stima che ci arriveremo nel 2029, e quella data ha un nome nel settore: Q-day. Il giorno in cui un computer quantistico sarà fault tolerant, cioè abbastanza stabile e corretto da eseguire calcoli lunghi senza accumulare errori che invalidano il risultato.
Si fermò. Bevve. Poi riprese.
La distinzione che conta, disse, è quella tra qubit fisici e qubit logici. I qubit fisici sono i mattoni, il componente hardware grezzo. I qubit logici sono quelli che effettivamente computano in modo affidabile, ottenuti raggruppando più qubit fisici per correggere gli errori reciproci. Per rompere RSA-2048 servono circa duemila qubit logici che lavorino in parallelo, e il numero cresce proporzionalmente alla lunghezza della chiave: chiave più lunga, più qubit logici necessari, più qubit fisici per supportarli. Con l’assetto previsto per il 2029, la probabilità di rompere RSA con una chiave standard è stimata intorno al sessanta percento. Non certa. Ma sessanta percento su una infrastruttura da cui dipende ogni transazione digitale del pianeta non è una statistica accettabile.
Un computer quantistico sufficientemente potente, usando l’algoritmo che Peter Shor descrisse nel 1994 solo sulla carta, può fattorizzare numeri enormi in tempo polinomiale. Minuti. Non milioni di anni. Minuti. Ed è la ragione per cui il NIST americano ha passato otto anni a fare selezioni come un talent show per algoritmi, con eliminazioni, ripescaggi, candidati che sembravano vincere e poi crollavano per un attacco inaspettato, e ad agosto del 2024 ha pubblicato tre standard nuovi. FIPS 203, 204 e 205. Basati su matematica diversa, su reticoli e funzioni hash, problemi che anche un computer quantistico fatica a mordere.
Francesco aggiunse, senza alzare gli occhi: i nomi originali erano CRYSTALS-Kyber, CRYSTALS-Dilithium, SPHINCS+. Adesso si chiamano ML-KEM, ML-DSA, SLH-DSA. Li hanno ribattezzati perché facevano troppo effetto fantasy.
Paolo disse, i cristalli non ispirano fiducia in ambito istituzionale.
Francesco posò il telefono, che era il segnale che stava per dire una cosa a cui teneva davvero.
I cristalli Kyber, disse, sono i cristalli di Star Wars. Quelli che alimentano i lightsaber. Sono sensibili alla Forza, ogni Jedi deve trovare il proprio durante una cerimonia chiamata il Gathering, ci sono interi pianeti che ne sono pieni, Ilum, Christophsis, e il colore della lama del tuo lightsaber dipende dal cristallo che hai trovato e dal tuo rapporto con la Forza. I cristalli dei Sith diventano rossi perché vengono corrotti. Luke Skywalker ha un cristallo verde. Obi-Wan blu. È una cosa seria nell’universo di Star Wars, seria e mistica e fondamentale, e un gruppo di crittografi europei, CWI Amsterdam, centri di ricerca universitari, gente con dottorati in matematica discreta, ha deciso che l’algoritmo destinato a proteggere le comunicazioni della civiltà digitale per i prossimi cinquant’anni si sarebbe chiamato come i cristalli di Luke Skywalker.
Rita stava guardando Francesco con l’espressione di chi vede qualcosa che non si aspettava e non è dispiaciuta di vederlo.
E il Dilithium, continuò Francesco, sono i cristalli di Star Trek. Non quelli di Star Wars. L’universo rivale, nemico giurato, la divisione più antica del nerd americano, sei dei Kirk o sei dei Vader, non puoi essere di entrambi, non funziona così. I cristalli di dilitio nell’Enterprise regolano la reazione materia-antimateria che alimenta i motori a curvatura. Senza dilithium non esiste velocità curvatura, non esiste esplorazione galattica, non esiste Star Trek. Scotty li cita in ogni episodio. Sono il cuore pulsante dell’astronave più famosa della fantascienza americana. E i crittografi, quegli stessi crittografi, hanno pensato bene di mettere Star Wars e Star Trek nello stesso pacchetto di standard. Due universi rivali, sessant’anni di faide nerd, Luke Skywalker e il capitano Kirk, insieme, in un documento tecnico del NIST.
È il più grande easter egg mai nascosto in un atto federale americano, disse Paolo.
Esatto, disse Francesco. E poi il NIST li ha ribattezzati. ML-KEM, ML-DSA. Funzionari governativi che cancellano Star Wars e Star Trek da un documento ufficiale con la stessa energia con cui si toglie una locandina storta dal muro di un ufficio. La Forza non è conforme agli standard di nomenclatura federale.
Rita bevve. Poi disse, SPHINCS+ almeno com’è ?
Francesco riprese il telefono. La Sfinge, disse. Con la C che sta per cryptography e il più per versione migliorata. Niente fantascienza. Solo Egitto.
Meno glamour, disse Paolo. Meno sexy, disse Rita
Molto meno di entrambi, disse Francesco, e riprese a guardare il soffitto.
Il tipo al bancone, che aveva asciugato la birra versata e non se ne era ancora andato, si stava sforzando di sembrare interessato alla conversazione per una ragione che non aveva niente a che fare con la crittografia post-quantistica. Rita lo notò con la coda dell’occhio, girò la testa di tre centimetri verso Francesco, e gli fece quell’occhiolino rapidissimo che valeva un’enciclopedia, il tipo di comunicazione che non ha bisogno di parole e che tra loro funzionava da anni: lo vedo, lo so, è sempre così, non è mai stancante. Francesco guardò il soffitto con un’espressione che su chiunque altro sarebbe sembrata indifferenza.
Il problema reale però, disse Rita, non era il futuro. Era adesso. E spiegò il concetto che nel settore chiamano harvest now, decrypt later, raccogli adesso e decifra dopo, che suona come una strategia agricola e invece è una delle minacce più concrete del decennio corrente: qualcuno, uno stato, un attore ben finanziato, un soggetto con pazienza e risorse che non mancano mai ai soggetti che non vorresti avessero né pazienza né risorse, sta raccogliendo traffico cifrato oggi. Lo conserva. Aspetta. Aspetta il momento in cui avrà la macchina giusta per aprirlo. I dati sanitari, le comunicazioni diplomatiche, i segreti industriali cifrati nel 2023, nel 2025, nell’anno in cui stai leggendo questo articolo, non sono al sicuro per sempre solo perché oggi nessuno li riesce a leggere.
Paolo rimase in silenzio qualche secondo. Gigi passò con un canovaccio. Il turista tedesco stava fingendo di guardare il menu.
Quindi, disse Paolo, il problema è che la serratura che usiamo adesso potrebbe essere aperta in futuro da una chiave che non esiste ancora.
Sì, disse Francesco.
E la soluzione è cambiare serratura ora, mentre c’è ancora tempo.
Sì, disse Rita.
E quanti l’hanno fatto.
Francesco guardò il soffitto. PiGreco bevve.
Il NIST, riprese Francesco dopo un momento, ha pubblicato anche una roadmap di transizione, con scadenze, deprecazione degli algoritmi vulnerabili, indicazioni per i sistemi federali americani. A marzo del 2025 hanno selezionato anche HQC come quarto standard, algoritmo di backup basato su codici correttori d’errore, nel caso i reticoli si rivelassero meno solidi del previsto. L’Europa si muove, l’ENISA ha pubblicato linee guida, l’ACN ha inserito il tema nell’agenda. Ma tra avere una roadmap e avere un piano operativo, tra leggere uno standard e aggiornare l’infrastruttura di un ente pubblico con sistemi che girano su software del 2011, c’è un abisso largo quanto una burocrazia.
E le PA italiane, disse Paolo.
Francesco guardò di nuovo il soffitto.
Rita posò il taccuino con la precisione di chi chiude un argomento. I dettagli fanno la differenza, disse, e con questo chiuse il discorso nel modo in cui chiudeva sempre i discorsi, con la pazienza leggermente affaticata di chi ha visto la soluzione prima degli altri e ha smesso da tempo di stupirsi del fatto che gli altri non la vedano.
Paolo annuì. Questa volta forse per dire sì davvero.
Il tipo al bancone ordinò un altro spritz che non aveva nessuna intenzione di bere. Gigi lo guardò con la comprensione silenziosa di chi gestisce un bar da trent’anni e ha imparato a non fare domande sulle motivazioni degli esseri umani. Il ragazzo al laptop stava fissando lo schermo spento.
Rita raccolse il taccuino con la precisione di chi chiude un argomento e non ha intenzione di riaprirlo. Si risistemò i capelli con quel gesto distratto che non era mai distratto, si alzò dallo sgabello, e salutò Gigi con un cenno che Gigi ricambiò con la solennità di chi sa di essere stato testimone di qualcosa.
Poi si avviò verso la porta con quella camminata, quella camminata gravitazionalmente scorretta che Paolo non aveva mai trovato le parole giuste per descrivere e aveva smesso di provarci, consapevole che certe cose resistono alla lingua come certi problemi matematici resistono ai computer classici.
Si fermò un secondo sulla soglia, si girò verso Francesco, e gli fece quel mezzo sorriso che non era per la platea. Era per lui. Solo per lui. E lo sapevano tutti e due.
Poi aprì la porta e uscì nel vicolo.
Paolo rimase in silenzio qualche secondo. Poi disse, il ragazzo col laptop.
Francesco abbassò gli occhi dal soffitto per la prima volta in venti minuti.
Il ragazzo col laptop se n’era andato qualche minuto prima, silenzioso, senza ordinare il conto perché non aveva ordinato niente, senza salutare nessuno, con quella fretta discreta di chi ha finito quello che era venuto a fare. Sul tavolo aveva lasciato solo un sottobicchiere. Nessun bicchiere sopra, solo il sottobicchiere, come un punto fermo alla fine di una frase. Francesco lo aveva notato. Paolo lo aveva notato. Avevano aspettato in silenzio che l’altro lo dicesse.
La maglietta, disse Francesco.
Paolo annuì. Tartaruga verde su sfondo nero. Logo Hack The Box, inconfondibile per chiunque lo conoscesse, invisibile a tutti gli altri. Il tipo di dettaglio che non ti metti per caso addosso quando vai a sederti nel bar sotto casa con un laptop aperto sul traffico di rete del locale.
Gigi, che stava raccogliendo i bicchieri dal tavolo del ragazzo, disse senza alzare la testa: è qui tutte le sere. Ordinava sempre una Coca Cola. Stasera non ha ordinato niente.
Paolo e Francesco si guardarono.
Harvest now, disse Paolo.
Decrypt later, disse Francesco, e riprese a guardare il soffitto.
Fuori, Trastevere era uguale a sempre. I sampietrini. Il rumore della città. E poi, nel momento esatto in cui Rita attraversava la soglia, un’auto svoltò nel vicolo e i fari la presero in pieno. Un secondo, forse meno. L’abito rosso, nell’onda di luce bianca, smise di essere un abito e divenne qualcos’altro, una trasparenza da fermare il respiro, una silhouette che il vicolo non aveva chiesto e non avrebbe dimenticato. Rita non rallentò. Non si girò. Sapeva. Aveva sempre saputo. E camminava con la coscienza serena di chi possiede un segreto e ha deciso di condividerlo con chiunque guardasse, quella sera, in quella direzione.
Il turista tedesco, dal tavolo, non respirò per un momento apprezzabile.
Il tipo al bancone posò lo spritz.
Gigi si asciugò le mani nel canovaccio lentamente, come per guadagnare tempo su qualcosa che non si poteva fermare.
Paolo guardò Francesco. Francesco stava guardando il soffitto con un’intensità che il soffitto non aveva mai meritato prima di quella sera e probabilmente non avrebbe meritato mai più.
Trastevere, fuori, era indifferente alle serrature, ai reticoli, agli algoritmi, al fatto che qualcuno stesse accumulando pazientemente i segreti di tutti in attesa del momento giusto. La città aveva visto cadere cose più solide della crittografia a chiave pubblica, aveva visto cadere imperi, preferiva non pensarci. Ma la crittografia, almeno, aveva qualcuno che ci stava lavorando.
Il telefono di Francesco vibrò. Un messaggio. Mittente: PiGreco. Il corpo del messaggio era una stringa di caratteri incomprensibile, centinaia di zeri e uno che non significavano nulla per nessun essere umano.
Tranne che per chi aveva la chiave.
Francesco lesse. Sorrise al soffitto.
Paolo aspettò. Poi disse, ma che ci trovi sul soffitto.
Francesco gli strizzò un occhio, fece spallucce, e rimise il telefono in tasca.
Fuori, la città dormiva sui suoi segreti. Si era fatto tardi, e Gigi lo segnalò spegnendo una luce sul bancone. Da qualche parte, i dati erano ancora al sicuro. Per ora.
¹ Diffie, W., & Hellman, M. (1976). New Directions in Cryptography. IEEE Transactions on Information Theory, 22(6), 644–654. Undici pagine che hanno cambiato il mondo. Disponibile: https://ee.stanford.edu/~hellman/publications/24.pdf
² Rivest, R., Shamir, A., & Adleman, L. (1978). A Method for Obtaining Digital Signatures and Public-Key Cryptosystems. Communications of the ACM, 21(2), 120–126. DOI: https://doi.org/10.1145/359340.359342
³ Shor, P. (1994). Algorithms for Quantum Computation: Discrete Logarithms and Factoring. Proceedings of the 35th Annual Symposium on Foundations of Computer Science, IEEE, pp. 124–134. L’algoritmo che ha reso urgente tutto il resto. Versione originale: https://math.mit.edu/~shor/elecpubs.html — versione estesa pubblicata su SIAM Journal of Computing, 26, pp. 1484–1509 (1997).
⁴ Gartner (2024). Predicts 2025: Quantum Computing. Previsione ufficiale: i computer quantistici renderanno la crittografia asimmetrica convenzionale non sicura entro il 2029 — il cosiddetto Q-day. IBM punta a un sistema fault-tolerant entro la stessa finestra temporale. Fonte secondaria: https://postquantum.com/industry-news/ibm-quantum-roadmap-2029/
⁵ Gidney, C., & Ekerå, M. (2021). How to factor 2048 bit RSA integers in 8 hours using 20 million noisy qubits. Quantum, 5, 433. Il paper che ha trasformato il problema da teorico a ingegneristico: non “se” ma “quante risorse”. Disponibile: https://arxiv.org/abs/1905.09749
⁶ Gidney, C. (Google Quantum AI, 2025). Aggiornamento delle stime: RSA-2048 potrebbe essere rotto con meno di un milione di qubit rumorosi in meno di una settimana. The Quantum Insider, maggio 2025. La forbice si stringe ogni anno. Fonte: https://thequantuminsider.com/2025/05/24/google-researcher-lowers-quantum-bar-to-crack-rsa-encryption/
⁷ NIST (2024). Initial Public Draft: Transition to Post-Quantum Cryptography Standards. Scadenze ufficiali: RSA e ECC-256 deprecati entro il 2030, completamente vietati entro il 2035. Fonte primaria: https://csrc.nist.gov/pubs/ir/8547/ipd
⁸ NIST (agosto 2024). FIPS 203, 204, 205: i tre standard post-quantum approvati. ML-KEM (da CRYSTALS-Kyber), ML-DSA (da CRYSTALS-Dilithium), SLH-DSA (da SPHINCS+). Fonte: https://csrc.nist.gov/news/2024/postquantum-cryptography-fips-approved
⁹ NIST (marzo 2025). Selezione di HQC come quarto standard PQC, basato su codici correttori d’errore, come algoritmo di backup alternativo ai reticoli. Fonte: https://csrc.nist.gov/news/2025/hqc-selected-for-standardization
¹⁰ Global Risk Institute (2024). Quantum Threat Timeline Report. Analisi del consenso tra esperti sulla probabilità e la tempistica di un computer quantistico crittograficamente rilevante (CRQC). Disponibile: https://globalriskinstitute.org/publication/2024-quantum-threat-timeline-report/
¹¹ Mengoni, R., Ottaviani, D., & Iorio, P. (CINECA / ENI, 2020). Breaking RSA Security With A Low Noise D-Wave 2000Q Quantum Annealer. arXiv:2005.02268. Per rompere RSA-2048 con algoritmo classico servirebbero 10³⁴ operazioni. Con un computer quantistico e l’algoritmo di Shor: 10⁸ operazioni quantistiche. Disponibile: https://arxiv.org/pdf/2005.02268
¹² NSM-10, National Security Memorandum on Promoting United States Leadership in Quantum Computing While Mitigating Risks to Vulnerable Cryptographic Systems (4 maggio 2022). La Casa Bianca fissa al 2035 la scadenza per la migrazione dei sistemi federali americani alla crittografia post-quantum. Il punto di partenza politico di tutta la transizione. Fonte: https://bidenwhitehouse.archives.gov/briefing-room/statements-releases/2022/05/04/national-security-memorandum-on-promoting-united-states-leadership-in-quantum-computing-while-mitigating-risks-to-vulnerable-cryptographic-systems/
Una nota di trasparenza radicale: la Rita di questo articolo è un personaggio. La Rita reale esiste, lavora nel settore, e quando ha letto la bozza ha detto che il Q-day Gartner lo stima per il 2029 e che la probabilità di rompere RSA con l’assetto previsto è del sessanta percento. Aveva ragione. Abbiamo corretto. La consulenza era gratuita ma il Campari era a nostro carico.
Le opinioni espresse dai personaggi sono loro e soltanto loro. Qualsiasi somiglianza con persone reali è voluta ma non è colpa nostra.
